Hakkerit kaappasivat HBO Maxin Reddit-tilin
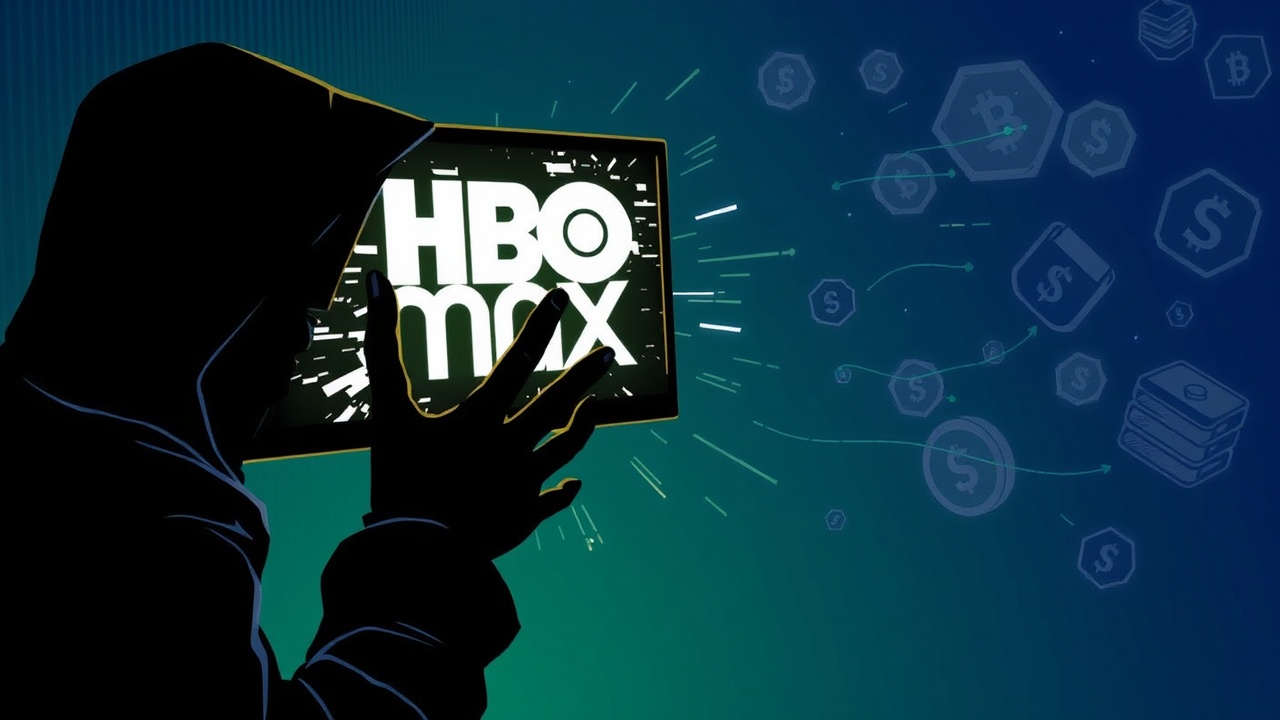
Hakkerit kaappasivat suoratoistopalvelu HBO Maxin vahvistetun Reddit-tilin aiemmin tässä kuussa ja käyttivät sitä 108 haitallisen mainoksen julkaisemiseen vain kahden päivän aikana, varoittavat kyberturvallisuusasiantuntijat. Kyberrikollisuustiedusteluyritys Hudson Rockin maanantaina julkaisemassa raportissa yhdistetään tilin kaappaus laajempaan operaatioon, joka kohdistuu salasanoihin ja kryptovaluuttalompakkojen tietoihin.
”Tapahtuma tuli ilmi Alex Cuttsin toimesta r/cybersecurity-alustalla. Selaillessaan alustaa hän kohtasi virallisen Reddit-mainoksen, jonka oli laatinut vahvistettu u/hbomax-tili,” Hudson Rock kirjoitti.
”Mainos mainosti aggressiivisesti HBO Maxin natiivisovellusta macOS:lle, itsenäistä sovellusta, jota ei tällä hetkellä ole olemassa.” Sen sijaan, että sivusto olisi tarjonnut asennustiedoston, se ohjeisti vierailijoita avaamaan Terminalin Macilla tai Runin tai PowerShellin Windowsilla ja liittämään komennon, joka voisi tartuttaa heidän tietokoneensa. Tämä tekniikka, jota kutsutaan ClickFixiksi, naamioi haitalliset komennot rutiinitoimiksi ohjelmiston asentamiseksi, virheiden korjaamiseksi tai todistaakseen, että vierailija on ihminen.
Kaapattu tili antoi näille ohjeille ilmeisen tuen tunnistettavalta yritykseltä. Tutkijat nimittivät operaatiota ”PasteSwitchiksi”, varoittaen, että sen toimitusjärjestelmä näyttää mukautuvan vierailijan laitteeseen ja mainostettavaan ohjelmistoon.
Haittaohjelmat ja varastetut tiedot
Havainnoidut Mac-paketit sisälsivät MacSyncin ja Atomic macOS:n (AMOS), tietojen varastamiseen tarkoitetun haittaohjelman, joka on suunniteltu varastamaan arkaluontoisia tietoja. Raportoituja kohteita olivat selainkäyttäjätunnukset, Telegram-tiedot, Apple Notes, tallennetut salasanat ja kryptovaluuttalompakon palautuslauseet.
”Nämä klipperit käyttivät Binance Smart Chain (BSC) -sopimuksia muunneltavina C2-dead droppina,” tutkijat kirjoittivat, selittäen, että haittaohjelma tarkistaa Binance Smart Chain -sopimukset hakkerien ohjauspalvelimen viimeisimmän osoitteen löytämiseksi.
Hakkerit voivat sitten päivittää tämän osoitteen vaihtaessaan palvelimia, jolloin haittaohjelma voi edelleen löytää heidät. Laajempaa operaatiota yhdistettiin myös kryptovaluuttalompakon osoitteita kaappaaviin ohjelmiin, jotka korvaavat kopioidun lompakon osoitteen hyökkääjän hallitsemalla osoitteella. Uhri, joka liittää korvatun osoitteen tarkistamatta sitä, voi lähettää varoja väärälle vastaanottajalle. Varastetut palautuslauseet aiheuttavat erillisen riskin, koska ne voivat antaa hyökkääjille hallinnan liitettyyn lompakkoon.
Reaktio ja tutkimus
Kyberturvallisuusyritys Malwarebytesin mukaan Redditin ylläpitäjät keskeyttivät mainokset ja avasivat turvallisuustutkimuksen saatuaan raportteja. Raportissa ei selvitetty, miten tili oli vaarantunut tai kuinka monta ihmistä oli tarttunut. Siinä kuvattiin Reddit-tilin kaappaus, ilman todisteita HBO Maxin suoratoistopalvelun rikkomisesta.
ClickFix on ilmestynyt myös muissa äskettäin kryptovaluuttakäyttäjiin kohdistuneissa kampanjoissa. Elokuussa tutkijat tunnistivat lähes 2 000 vaarantunutta WordPress-verkkosivustoa, jotka tukivat haittaohjelmaoperaatiota, joka käytti väärennettyjä vahvistuskehotteita ja saattoi varastaa lompakkotietoja. Microsoftin tutkijat kuvasivat myös erillistä kampanjaa, joka käytti väärennettyjä CAPTCH-tekstejä huijaamaan Windows-käyttäjiä suorittamaan haitallisia komentoja, ohjeet haettiin BNB Chainin kautta.