Pohjoiskorealaisten hakkerien uusi kyberhyökkäys
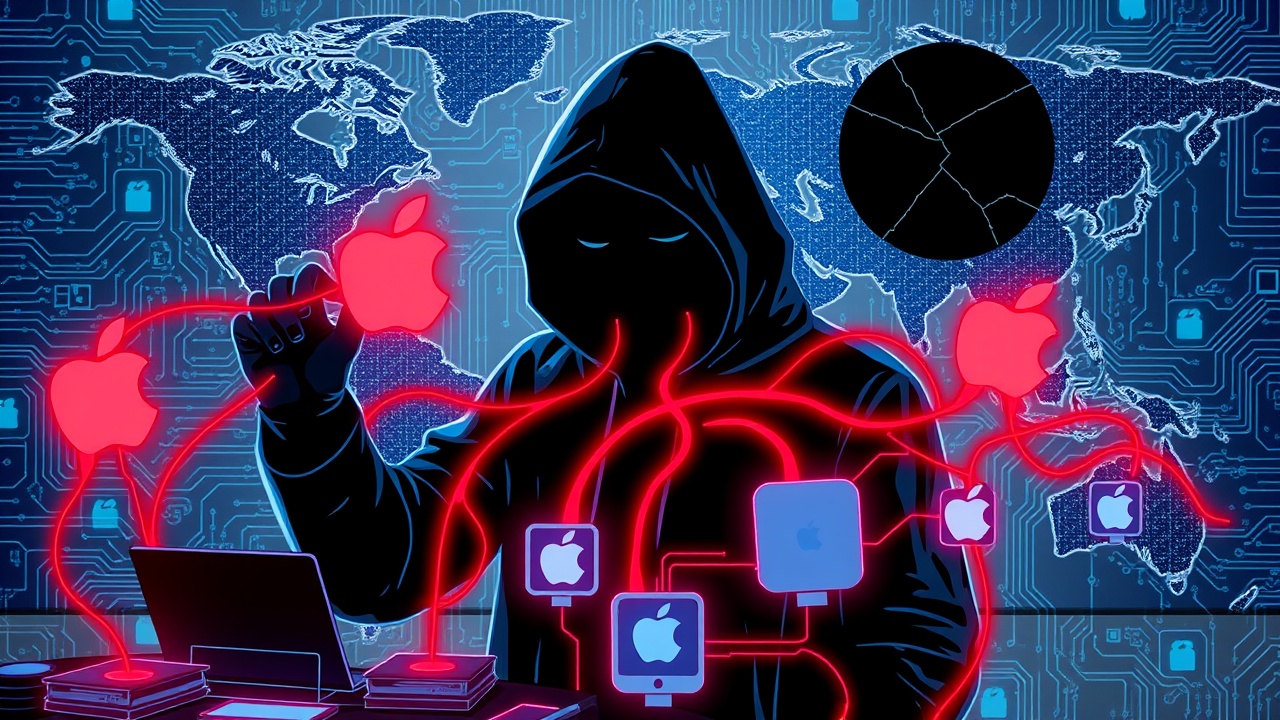
Pohjoiskorealaiset hakkerit ovat käynnistäneet uuden kyberhyökkäyskampanjan, joka kohdistuu kryptovaluuttayrityksiin käyttäen kehittynyttä haittaohjelmaa nimeltä NimDoor. Tämä haittaohjelma on suunniteltu tunkeutumaan Apple-laitteisiin, ohittaen sisäänrakennetut muistisuojat ja keräten arkaluontoista tietoa kryptolompakoista ja selaimista.
Hyökkäystaktiikat
Hyökkäys alkaa sosiaalisen manipuloinnin taktiikoilla alustoilla kuten Telegram, jossa hakkerit esiintyvät luotettavina kontakteina ja houkuttelevat uhreja keskusteluun. He kutsuvat sitten kohteen vale-Zoom-kokoukseen, joka on naamioitu Google Meet -istunnoksi, ja lähettävät tiedoston, joka jäljittelee laillista Zoom-päivitystä. Tämä tiedosto toimii haitallisen kuorman toimitusmenetelmänä.
”Kun se suoritetaan, haittaohjelma asentaa NimDoorin uhrin laitteeseen, joka alkaa kerätä arkaluontoista tietoa, erityisesti kryptovaluuttalompakoita ja tallennettuja selaintunnuksia.”
NimDoorin erityispiirteet
Kyberturvayritys SentinelLabsin tutkijat paljastivat tämän uuden taktiikan, huomauttaen, että Nim-ohjelmointikielen käyttö erottuu tästä haittaohjelmasta. Nimillä käännettyjä binäärejä harvoin nähdään kohdistuvan macOS:ään, mikä tekee haittaohjelmasta vähemmän tunnistettavan perinteisille turvallisuustyökaluille ja mahdollisesti vaikeammaksi analysoida ja havaita.
Tutkijat havaitsivat, että pohjoiskorealaiset uhkaajat ovat aiemmin kokeilleet ohjelmointikieliä kuten Go ja Rust, mutta siirtyminen Nim-kieleen heijastaa strategista etua sen monialustaisuuden vuoksi. Tämä mahdollistaa saman koodipohjan toimimisen Windowsissa, Linuxissa ja macOS:ssä ilman muutoksia, mikä lisää heidän hyökkäystensä tehokkuutta ja ulottuvuutta.
Haitallisen kuorman ominaisuudet
Haitallinen kuorma sisältää komponentin, joka on suunniteltu varastamaan tunnistetietoja keräämällä huomaamattomasti selaimen ja järjestelmän tason tietoja, kokoamaan tiedot ja lähettämään ne hyökkääjille. Lisäksi tutkijat tunnistivat haittaohjelmasta skriptin, joka kohdistuu Telegramiin keräämällä sen salatun paikallisen tietokannan ja vastaavat salauksen avaimet.
Huomionarvoista on, että haittaohjelma käyttää viivästettyä aktivointimekanismia, odottaen kymmenen minuuttia ennen toimintojensa suorittamista ilmeisenä pyrkimyksenä välttää turvallisuustarkistuksia.